如何在Cloudflare编辑SPF记录
Cloudflare 将 SPF 保存在 DNS → Records 中。编辑现有的 v=spf1 行,保持您的限定符,并注意十次查询限制。
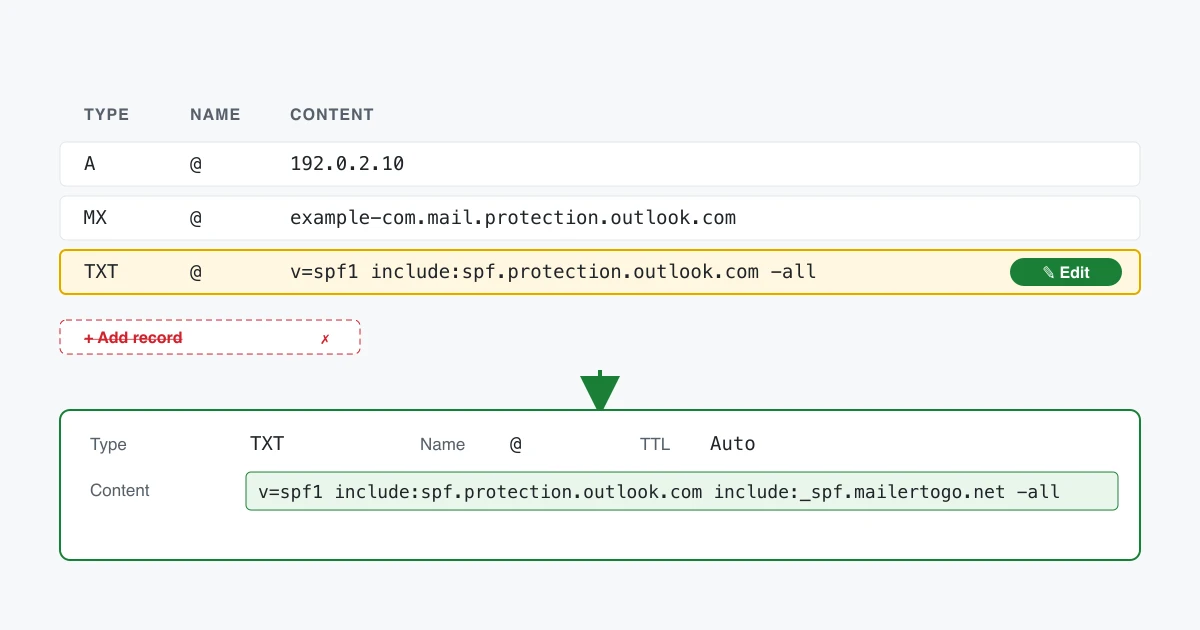
您正在编辑一条记录,而不是添加新记录。一个域名只能发布一条SPF记录——RFC 7208 §4.5——第二条记录会导致您域名的邮件在Gmail、Outlook及其他地方的身份验证失败。如果您已有一行以v=spf1开头,那就是需要修改的行。
查找记录
- 登录dash.cloudflare.com并选择您的域名。
- 在侧边栏打开DNS → 记录。
- 筛选或扫描类型:TXT且内容以
v=spf1开头的记录。如果存在,在该行选择编辑。如果不存在,选择添加记录并选择TXT。
设置字段
- 类型:
TXT - 名称:
@——Cloudflare保存后会显示为您的域名,这是正确的。 - 内容:您完成的SPF记录
- TTL:自动
选择保存。
代理状态在此不适用。Cloudflare的橙色云用于HTTP记录;TXT记录始终直接提供,没有什么可切换的。
合并发件人
如果您现有的记录是:
v=spf1 include:spf.protection.outlook.com -all完成的记录是:
v=spf1 include:spf.protection.outlook.com include:_spf.mailertogo.net -all保持您现有的限定符。如果您有-all(硬失败),保持-all;如果是~all(软失败),保持那个。改变它会改变接收者如何处理来自您未列出的发件人的邮件,这与添加我们的决定是分开的。
如果您从子域发送
如果您的发送域是mail.example.com,它通常没有自己的DNS记录——它从父域继承。在父域的DNS上进行更改,并查找名称为子域的记录。
检查是否有效
Cloudflare在几秒内发布更改。将您的域名粘贴到我们的SPF检查器中,查看实时记录的分解,包括它需要多少DNS查询。
关于查询限制的说明
Cloudflare用户经常累积多个include:条目。SPF允许每次评估最多十个DNS查询(RFC 7208 §4.6.4),每个include:至少花费一个——加上所包含的记录花费的所有查询。超过十个,整条记录对其中的每个发件人都会失败。SPF检查器逐项为您的记录定价并显示运行总计,这是查看您是否有余量的最快方法。
为什么只有一条记录
SPF记录告诉接收邮件服务器哪些服务器可能代表您的域名发送。接收方在SMTP对话中的MAIL FROM处检查它,在接受消息之前。RFC 7208 §4.5说一个域名必须只发布一条,§4.6让第二条成为永久错误——接收方有权放弃整个评估。两条记录比一条错误的更糟。