电子邮件安全最佳实践:16个技巧保护您的业务安全
电子邮件安全最佳实践:保护您业务安全的16个建议
全球拥有超过40亿活跃电子邮件用户,电子邮件是营销人员与客户和潜在客户互动的最佳媒介之一。
然而,庞大的用户基数使电子邮件平台成为黑客和恶意行为者的主要目标,他们试图获取敏感数据用于不法目的。
本文将向您展示电子邮件安全最佳实践,以防止数据泄露、商业电子邮件泄露、钓鱼攻击和其他类型的电子邮件安全威胁。
推荐的电子邮件安全最佳实践包括:
1. 创建强密码
强密码是保持电子邮件系统安全需要首先考虑的事项。您的所有电子邮件应该具有至少8个字符的密码,包括以下内容:
大写字母
小写字母
符号
数字
这些组件的组合构成了一个强密码,很难被黑客猜测。如果您有多个商业电子邮件账户并且难以记住所有密码,考虑使用密码管理器软件来帮助您,例如LastPass或1Password。
避免在密码中包含个人信息。例如,如果您的名字是Michael,不要使用"Michael123";您可以改用"m1Ch4eI"。关键是复杂密码远优于简单密码,是最重要的电子邮件安全实践之一。
有关创建强密码的快速简单指南,请观看谷歌提供的此视频。
2. 为您的电子邮件账户启用双因素认证
双因素或多因素认证是需要遵守的最重要的企业电子邮件安全协议之一。这是一个在授予对您电子邮件账户的访问权限之前需要至少两种识别方法的系统。
第一种通常是您的用户名和密码,第二种是发送到您手机或其他电子邮件地址的一次性密码。如果没有这个一次性密码,将不会授予对您电子邮件账户的访问权限。
第二种识别方式也可以是生物识别认证,例如指纹或面部扫描。有专门的应用程序允许您轻松实现双因素认证,例如Authy和Duo Mobile,或者您可以使用硬件身份验证器来获得更好的电子邮件安全性。
这个系统确保了即使黑客以某种方式获得您的密码,他们也无法破坏您的电子邮件账户并访问个人通信。根据微软,多因素认证仅能防止99.9%的针对您电子邮件通信的攻击。
3. 定期更改密码以确保电子邮件安全
定期更改密码是电子邮件安全的最佳实践之一。网络安全专家建议每三个月更改一次密码,以减少公司网络泄露的机会。
避免重复使用相同的密码也很重要。当需要更改密码时,它不应该与您以前的密码过于相似,因为那个密码可能已经被黑客泄露。
4. 防范钓鱼攻击培训
钓鱼电子邮件是看起来来自知名来源的电子邮件,但实际上是由冒充者发送的。目的是诱骗用户提供可用于获取公司电子邮件网络访问权限的敏感信息。
它也可以诱骗用户执行建议的操作,例如支付虚假发票;这被称为商业电子邮件泄露,已知会导致数十亿美元的年度损失。
好消息是您可以培训自己和您的员工识别钓鱼活动,如下所示:
首先要做的是检查发件人的电子邮件地址。确保它是合法发件人的确切电子邮件,而不是冒充;注意类似字母和符号,如"J0hnB1rch@gmail.com"被用来冒充"JohnBirch@gmail.com"。
另外,如果电子邮件要求您确认某些财务信息、提供免费商品优惠券或说您有资格获得政府退款等,那么它很可能是一个骗局。
有两种主要的钓鱼电子邮件类型;鱼叉式钓鱼和捕鲸。
鱼叉式钓鱼是针对个人的类型,会包含对目标感兴趣的信息,而捕鲸针对公司高管,目的是启动转账。
在这个时代,针对钓鱼尝试和其他类型的社会工程战术进行培训对您和您的员工来说应该是强制性的。
5. 启用电子邮件加密
通过公司网络传递的所有电子邮件都应该被加密,这意味着在传输时将明文转换为密文,在收件人的收件箱中再转换回明文。
如果电子邮件被加密,任何拦截它的人都将无法读取和解密其内容。未加密的电子邮件可能会被当作虚拟明信片,任何人都可以随意阅读,这对电子邮件安全不利,当然也与电子邮件安全最佳实践相悖。
好消息是大多数主要电子邮件平台和服务提供商都具有加密功能。不过,这可能还不够。
在发送前加密您的公司网络和电子邮件附件也很重要。目前,仅有50%的全球组织采用电子邮件加密,这是一个需要提高的低数字,以便我们能够对抗电子邮件相关的网络犯罪。
要提高您的电子邮件可递送性并防止您的电子邮件进入垃圾邮件(而不是收件人的收件箱),请浏览我们的最新文章。
6. 避免公共Wi-Fi网络
公共Wi-Fi网络因未加密而臭名昭著,所以黑客可以轻松地将您的设备暴露于恶意软件或使用您的网络流量进行黑客攻击。
恶意软件利用您设备上的特定漏洞进行入侵并访问敏感数据。例如,恶意软件操作员可以窃取您的密码并监听您在线所做的一切。
公共Wi-Fi看起来似乎是一种祝福,但它带来了高度的电子邮件安全风险和大量其他安全威胁。因此,我们建议您尽可能避免使用它们,只使用受信任的Wi-Fi网络。
如果您别无选择,只能在您的工作或个人设备上连接到公共网络,那么您应该至少订阅虚拟专用网络(VPN)服务来加密您的互联网连接。
7. 安装杀毒软件
杀毒程序有助于保护您的个人设备免受常见的网络攻击和威胁,因此您应该在连接到公司网络的所有设备上安装它并确保软件保持最新。
安装后,确保启用自动扫描,以便杀毒软件可以定期扫描您的设备中的恶意软件并应对它检测到的任何问题。
安装杀毒软件后,您将远不太可能成为可能损害您的电子邮件安全和您名下多个账户和密码安全的广泛网络攻击的受害者。
8. 谨慎处理电子邮件附件
电子邮件附件是黑客针对小企业和传播恶意软件的最常见方法之一。
黑客可以在附件中包含恶意可执行代码,下载它会将该代码引入您的设备,因此只打开您信任的附件!
如果您收到附件,请确保它由可以轻松阻止恶意附件的反恶意软件进行扫描。
如果电子邮件附件具有与可执行软件程序相关的扩展名,例如MSI(Windows Installer)或JAR(Java应用程序),需要特别小心。
另外,确保附件来自受信任的来源。如果电子邮件地址看起来可疑,不要打开来自该地址的附件,如图像、Word文档和其他文件!
9. 谨慎处理电子邮件链接
黑客可以在电子邮件中包含恶意链接,将恶意软件引入您的设备。
例如,黑客可以显示一个著名的域名,如www.Google.com,但点击它会将您重定向到另一个更具恶意的域名。
黑客也可以使用类似的字母和符号来冒充知名品牌,例如Micr0s0ft.com来冒充Microsoft.com(零代替O)。
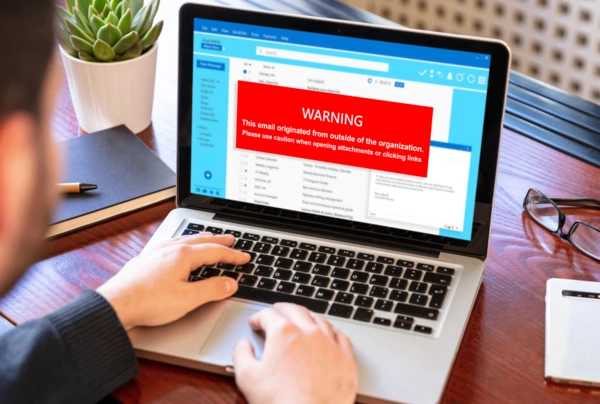
就像处理电子邮件附件一样,要谨慎处理电子邮件中看到的任何链接。总是通过将鼠标指针悬停在链接上方来预检查链接,以查看实际链接是否与显示的链接不同。
如果链接来自未知来源,完全避免它可能是最好的选择—也是唯一能够防止对您公司网络进行未授权访问的选择。
10. 使用内容过滤工具
许多电子邮件提供商为您提供可以过滤传入邮件的工具访问权限。您可以为传入邮件定义规则,过滤系统将使用您的规则来确定它们是合法电子邮件还是垃圾邮件。
例如,如果邮件来自特定的发件人地址,则可以自动将其标记为合法邮件并发送到主收件箱文件夹。
或者,如果它包含垃圾邮件词语,如"免费"、"折扣"和"限量版",系统可能会隔离该邮件以进行进一步审查或自动删除它。
内容过滤可帮助您使用您定义的规则来管理公司电子邮件网络。这是您工具箱中最有用的电子邮件安全工具之一。
11. 避免个人使用公司电子邮件,反之亦然
我们强烈建议您避免将公司电子邮件账户用于个人活动。
例如,不要使用它来注册您的社交媒体或游戏账户。这样做会增加网络攻击和敏感信息泄露的风险。
另外,如果您停止在该组织工作并失去对电子邮件的访问权限,可能会导致您也失去对个人账户的访问权限。
同样,不要将您的个人账户用于公司活动。您的个人电子邮件提供商可能没有公司电子邮件提供商拥有的复杂功能,这可能会扩大数据泄露的风险。
12. 不要回复可疑邮件
有时,人们会注意到电子邮件是可疑的,很可能来自垃圾邮件发送者,但还是决定回复来嘲笑和嘲讽发件人。这是非常不明智的。
这是因为回复可疑电子邮件地址会使其在电子邮件平台的眼中看起来有效,因此该垃圾邮件发送者的未来邮件可能会登陆您的(或其他收件人的)主收件箱,而不是应该所在的垃圾文件夹。
避免回复任何可疑邮件。这将减少您自己或您组织内外某人沦为垃圾邮件发送者或骗子所实施的计划受害者的机会。
13. 实施电子邮件认证协议
电子邮件认证协议向电子邮件服务提供商(ESP)和互联网服务提供商(ISP)证明您的身份。
通过实施它们,您会使黑客和垃圾邮件发送者难以冒充您,并且您将获得更高的可递送率—这应该有助于您的电子邮件营销工作。
主要的认证协议包括:
A) 发件人策略框架(SPF)
这涉及提供域名系统(DNS)记录,该记录指定允许从您的域名发送电子邮件的IP地址或主机名。
接收邮件服务器可以访问这些记录并检查声称来自您域名的电子邮件是否实际来自列入白名单的IP地址或主机名。
如果是这样,邮件服务器将绿灯通过该邮件,以放入收件箱。否则,它将被发送到垃圾邮件文件夹或被删除。
B) 域名密钥识别邮件(DKIM)
该协议是两个合并协议的结果,"DomainKeys"由雅虎开发,"Identified Internet Mail"由思科开发。
它涉及向电子邮件标题添加加密密钥(或数字签名)。该密钥也需要在您的DNS记录中指定。
DKIM就像您邮件上独有的水印或指纹。如果接收邮件服务器看到加密密钥,则它验证邮件来自您。否则,它将邮件发送到垃圾邮件文件夹或删除它。
C) 基于域的邮件认证、报告和一致性(DMARC)
基于域的邮件认证方法涉及发布DNS记录,该记录指定发件人使用的协议。
它为接收邮件服务器定义您的电子邮件认证策略,并告诉它如何处理违反策略的邮件。
针对策略违反应采取的操作可能是:
p=none(不采取任何行动)
p=quarantine(接受电子邮件但将其发送到垃圾邮件文件夹),或
p=reject(阻止传送到任何电子邮件文件夹)。
有关DMARC的全面介绍,请观看NextTech Consultants的此视频。
D) 邮件标识的品牌指标(BIMI)
这是最新的电子邮件认证协议,涉及显示电子邮件收件人可以在其收件箱中看到的独有徽标。
这个独有的徽标验证电子邮件来自您而不是冒充者。它提供了额外的电子邮件安全性,因为即使骗子成功冒充您,他们的邮件也不会显示您提供给电子邮件客户端的独有徽标。
上述四个协议代表了一些可用的最佳电子邮件安全解决方案,在防止恶意行为者冒充您的组织来实施电子邮件骗局方面大有帮助。
观看来自全球网络联盟的此YouTube视频以更好地了解它们的工作原理。
14. 监控您的第三方应用程序
许多人将第三方应用程序与其电子邮件服务提供商集成,这是可以理解的。但是,这些第三方应用程序可能由于其开发人员的错误或疏忽而引入安全风险。
例如,Log4J是开发人员用来监控其在线服务的流行工具,但该工具被破坏,在全球数千个应用中引入了安全漏洞。
定期监控您的第三方应用程序以确保它们不存在安全问题。检查它们是否从可验证的来源下载,并检查新闻报告和评论以查看应用程序是否存在任何已知的安全风险。
如果您自己发现威胁,请致力于联系开发人员以修复错误(他们甚至可能为此提供奖励)。
15. 使用Mailer To Go
您选择的电子邮件服务提供商(ESP)在保护您的电子邮件方面起着重要作用,如果不是最大的作用的话。
例如,如果您的ESP不擅长垃圾邮件过滤,那么您在该领域的所有个人努力可能都徒劳无功。
Mailer To Go是提供可靠电子邮件安全的平台的一个很好例子。我们的所有网站和微服务都使用安全套接字层(SSL)和传输层安全(TLS)加密。
通过Mailer To Go发送的所有数据在传输中都被加密,我们的物理基础设施托管在亚马逊网络服务(AWS),即世界上最大和最受信任的云存储提供商。
浏览Mailer To Go的信息丰富的博客以改进您的电子邮件可递送性,发现事务性和群发电子邮件之间的区别,防止订阅轰炸等!
16. 定期进行文件备份
即使您合并了上面提到的所有电子邮件安全最佳实践,您的系统仍然不会100%万无一失。无论多么微小,您的网络安全被破坏的风险始终存在。
出于这个原因,需要遵守的最重要的电子邮件安全协议之一是所有敏感文件的定期备份。
任何发送到您电子邮件的此类文件都应下载并存储在安全的数字位置(云存储或现场服务器)。这样,如果您被破坏并失去对电子邮件营销文件的访问权限,您可以轻松地从备份位置检索它们。
否则,您可能会永久丧失敏感信息,这可能会使您的业务处于风险之中。
结论
未能遵守电子邮件安全最佳实践会打开门户,使电子邮件骗局对全球造成数十亿美元的年度损失。
这些计划有无数变种,包括商业电子邮件泄露、鱼叉式钓鱼电子邮件、窃取个人身份信息的恶意软件、用户身份盗窃等。
幸运的是,您可以采取许多步骤来显著降低沦为这些威胁受害者的机会。
通过使用Mailer To Go等安全服务,同时遵循本文概述的所有电子邮件安全提示,您通过电子邮件邮件被破坏的机会将呈指数级下降。
常见问题
什么是电子邮件安全最佳实践?
电子邮件安全最佳实践是旨在保护您的电子邮件账户和其中信息免受网络威胁的准则和程序。这些实践包括使用强大而独特的密码、启用双因素认证、谨慎处理电子邮件附件和链接,以及定期更新和修补您的电子邮件软件。
为什么电子邮件安全最佳实践很重要?
电子邮件安全最佳实践很重要,因为电子邮件是网络犯罪分子的常见目标。通过遵循这些实践,您可以保护您的电子邮件账户免受钓鱼、恶意软件和数据泄露等威胁。如果您在电子邮件中处理敏感信息,这特别重要。
我如何改进电子邮件安全?
您可以通过遵循几个关键实践来改进电子邮件安全:
为您的每个电子邮件账户使用强大而独特的密码。
启用双因素认证,除了您的密码外还需要第二种验证形式。
谨慎处理电子邮件附件和链接,因为这些可用于传播恶意软件。
定期更新和修补您的电子邮件软件以防止已知漏洞。
使用安全的电子邮件服务提供商,如Mailer To Go,它提供内置安全功能。
电子邮件安全中的双因素认证是什么?
电子邮件安全中的双因素认证(2FA)是一种需要两种单独形式的身份识别来验证您的身份的方法。这通常涉及您知道的内容(如您的密码)和您拥有的内容(如发送到您电话的代码)。
2FA为您的电子邮件账户添加了额外的安全层,使未授权用户更难获得访问权限。
如果我收到可疑电子邮件,我应该怎么办?
如果您收到可疑电子邮件,不要点击任何链接或下载任何附件。向您的电子邮件服务提供商报告该电子邮件并删除它。如果电子邮件看起来来自您开展业务的公司,请直接与该公司联系(使用其官方网站中的联系信息,而不是电子邮件)以验证电子邮件的真实性。