Cloudflareでのあなたのspfレコードの編集方法
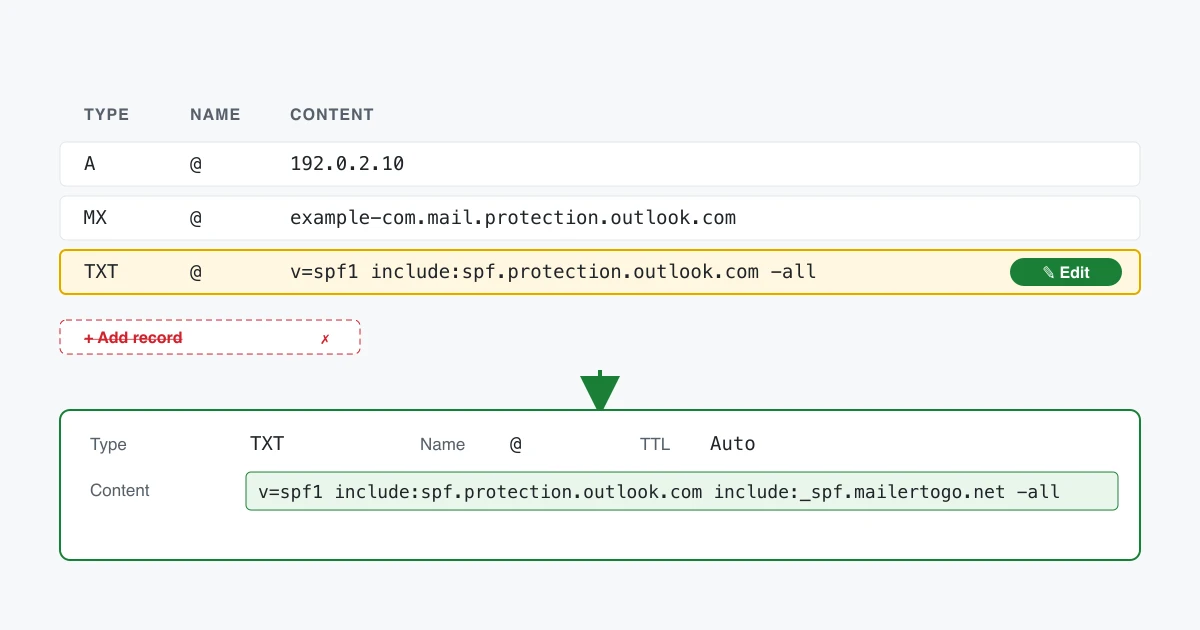
別のレコードを追加するのではなく、1つのレコードを編集しています。ドメインは1つのSPFレコードのみを公開できます — RFC 7208 §4.5 — 2番目のレコードがあると、Gmail、Outlook、その他すべての場所でドメインからのメール認証が失敗します。すでにv=spf1で始まる行がある場合、それが変更する行です。
レコードを見つける
- dash.cloudflare.comにサインインし、ドメインを選択します。
- サイドバーでDNS → レコードを開きます。
- タイプ: TXTで内容が
v=spf1で始まるものをフィルタリングまたはスキャンします。存在する場合は、その行で編集を選択します。存在しない場合は、レコード追加を選択してTXTを選択します。
フィールドを設定する
- タイプ:
TXT - 名前:
@— Cloudflareは保存後、これをドメイン名として表示します。これは正しいです。 - 内容: 完成したSPFレコード
- TTL: 自動
保存を選択します。
プロキシステータスはここでは適用されません。CloudflareのオレンジクラウドはHTTPレコード用です。TXTレコードは常に直接提供されるため、切り替えるものはありません。
送信者を結合する
既存のレコードが以下の場合:
v=spf1 include:spf.protection.outlook.com -all完成したレコードは以下です:
v=spf1 include:spf.protection.outlook.com include:_spf.mailertogo.net -all既存の修飾子を保持します。-all(ハードフェイル)がある場合は-allを保持し、~all(ソフトフェイル)の場合はそれを保持します。それを変更すると、リストしていない送信者からのメールの受信者の扱い方が変わりますが、これは私たちを追加することとは別の決定です。
サブドメインから送信する場合
送信ドメインがmail.example.comの場合、通常、それ自体のDNSレコードがありません — 親ドメインからそれらを継承します。親ドメインのDNSで変更を加えて、名前がサブドメインのレコードを探します。
機能したか確認する
Cloudflareは数秒で変更を公開します。ドメインを当社のSPFチェッカーに貼り付けて、ライブレコードを分解して表示します。これには、必要なDNSルックアップの数も含まれます。
ルックアップ制限に関する注記
Cloudflareユーザーは複数のinclude:エントリを蓄積することがよくあります。SPFでは評価あたり最大10のDNSルックアップが許可されます(RFC 7208 §4.6.4)。各include:は少なくとも1つを使用します。plus、含まれるレコードが使用するすべてのもの。10を超えるとレコード全体が失敗し、その中のすべての送信者に対して失敗します。SPFチェッカーはレコードを用語ごとに価格設定し、実行中の合計を表示します。これは、余裕があるかどうかを確認する最速の方法です。
レコードが1つだけの理由
SPFレコードは、受信メールサーバーに対し、ドメインとして送信できるサーバーを示します。受信者はSMTP会話中、MAIL FROMでメッセージを受け入れる前に、それをチェックします。RFC 7208 §4.5は、ドメインが1つだけ公開する必要があり、§4.6は2番目のものを永続的なエラーにするべきだと述べています — 受信者は評価全体を破棄する権利があります。2つのレコードは1つの間違ったレコードよりも悪いです。